Logiciels, automatisation et IA : choisir les bons outils | Gespac
La plupart des PME calculent leur budget informatique en additionnant le matériel, les licences et le contrat de maintenance. Et elles oublient systématiquement les postes
Vous avez payé la prime. Vous vous croyez couvert.
Mais une cyberassurance n’est pas un substitut à la sécurité informatique. Les garanties, exclusions et obligations varient selon les contrats, et l’assureur évalue précisément le niveau de risque de l’entreprise avant de l’assurer.
Le piège consiste donc à confondre deux choses : avoir souscrit une police et remplir effectivement les conditions prévues par cette police.
Gespac • Mis à jour le 19 septembre 2026 • Lecture : ± 7 min
Le point clé : votre contrat doit correspondre à votre niveau de sécurité réel, et ce niveau doit rester réel dans le temps.
La cyberassurance intervient sur un risque résiduel.
Assuralia le rappelle : l’assureur intervient après que l’entreprise a pris une série de mesures de précaution destinées à réduire le risque.
Selon les contrats, certaines protections, procédures ou pratiques déclarées lors de la souscription doivent être maintenues pendant la durée de la couverture.
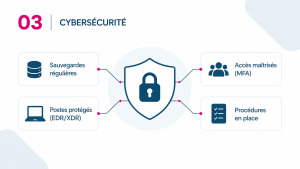
Cela peut concerner, par exemple, l’authentification multifacteur, les sauvegardes, les protections des postes ou les procédures de sécurité.
La conséquence exacte d’un manquement dépend évidemment du contrat et des circonstances du sinistre.
Mais une chose est claire : ce que vous déclarez à votre assureur doit correspondre à ce qui existe réellement.
Lors de la souscription, l’assureur cherche à comprendre le risque qu’il accepte de couvrir.
Activité, données traitées, infrastructure informatique, dépendance aux fournisseurs, organisation de la sécurité : autant d’éléments qui peuvent entrer dans l’évaluation.
Assuralia explique que les assureurs utilisent des questionnaires de plus en plus détaillés pour cartographier le risque et déterminer notamment les conditions d’assurance.
Ce questionnaire ne doit donc pas être rempli « au mieux de ce qu’on imagine ».
Si vous ne savez pas si la MFA est activée partout où vous l’affirmez, vérifiez.
Si vous déclarez que vos sauvegardes sont testées, conservez les preuves.
Si votre environnement change après la souscription, relisez les obligations prévues par le contrat.
Ne déclarez pas ce que votre informatique devrait faire.
Déclarez ce qu’elle fait réellement.
Le contenu varie fortement d’un assureur et d’un contrat à l’autre.
Selon les garanties souscrites, une cyberassurance peut notamment couvrir tout ou partie :
Avant de considérer votre entreprise comme « couverte », trois questions simples méritent une réponse.
Qu’avez-vous déclaré ?
Les informations transmises à l’assureur correspondent-elles toujours à votre environnement ?
Qu’avez-vous promis de maintenir ?
Certaines polices prévoient explicitement le maintien de procédures ou de protections décrites lors de la souscription. Un document contractuel d’AIG Belgique, par exemple, impose le maintien du niveau de sécurité déclaré ainsi que des procédures de sauvegarde et de restauration. Les conditions varient toutefois d’un assureur à l’autre.
Que devez-vous pouvoir prouver ?
Une sauvegarde n’est utile que si elle existe. Une procédure n’est crédible que si elle est appliquée. Et une protection déclarée doit pouvoir être démontrée.
Les exigences exactes des assureurs varient, mais elles recoupent largement les fondamentaux recommandés par les autorités belges de cybersécurité. Le CCB met notamment en avant la MFA, les sauvegardes, les mises à jour et la protection des équipements.
Protégez en priorité les comptes accessibles de l’extérieur : messagerie, cloud, VPN et interfaces d’administration.
Le Centre pour la Cybersécurité Belgique recommande l’authentification à deux facteurs ou multifacteur pour renforcer la protection des accès.
Automatisez les sauvegardes, séparez-les autant que possible de votre environnement de production et vérifiez régulièrement que les données peuvent être restaurées.
Une sauvegarde n’est réellement utile que si elle reste disponible lorsque le système principal ne l’est plus.
Pour ce volet, Gespac propose Serenity Backup, une solution de sauvegarde et de protection des données.
Les postes de travail et les serveurs doivent être protégés contre les virus, ransomwares et autres menaces susceptibles de compromettre vos données ou de paralyser votre activité.
La protection ne se limite plus à détecter un fichier infecté : les solutions actuelles permettent également de surveiller les comportements suspects et, selon les outils, d’isoler un poste compromis pour limiter la propagation d’une attaque.
Gespac propose des solutions de protection pour les postes et serveurs avec ESET et ThreatDown by Malwarebytes, à choisir selon votre environnement et vos besoins.Les failles connues constituent une porte d’entrée privilégiée lorsqu’elles ne sont pas corrigées.
Systèmes d’exploitation, logiciels et équipements doivent donc être maintenus à jour, avec une attention particulière aux correctifs de sécurité.
Au-delà des outils eux-mêmes, la maintenance de votre environnement informatique fait partie des éléments à organiser dans la durée.
Gespac assure l’installation, la configuration, les mises à jour, le support et l’assistance de votre environnement informatique.
Qui appelez-vous si, demain matin, vos fichiers deviennent inaccessibles ?
Qui coupe quoi ? Qui prévient les équipes ? Où se trouvent les sauvegardes ? Qui contacte le prestataire informatique, l’assureur ou les autorités si nécessaire ?
Ces décisions se prennent beaucoup mieux avant l’incident qu’au milieu de celui-ci.
Un plan d’incident n’a pas besoin d’être complexe pour être utile : il doit surtout préciser les premières actions, les responsabilités et les personnes à contacter.
La sécurité ne repose pas uniquement sur les outils.
Phishing, faux ordres de paiement, mots de passe compromis ou pièces jointes malveillantes exploitent d’abord les comportements humains.
Les collaborateurs doivent donc savoir reconnaître une situation inhabituelle, vérifier avant d’agir et savoir vers qui se tourner en cas de doute.
Une protection technique solide réduit le risque. Elle ne remplace pas les bons réflexes.
Parce qu’ils assurent un risque.
Et ce risque dépend directement de la manière dont l’entreprise protège ses systèmes, ses accès, ses données et sa continuité d’activité.
Assuralia décrit une évolution nette de l’évaluation des cyberrisques : les questionnaires se sont approfondis et les assureurs examinent davantage le profil informatique de l’organisation et ses dépendances.
En parallèle, le niveau de menace reste élevé en Belgique.
En 2025, le Centre pour la Cybersécurité Belgique a enregistré 635 notifications d’incidents, dont 556 liées à la cybersécurité, soit une hausse de 58 % pour ces dernières par rapport à 2024. Une partie de la hausse s’explique aussi par l’évolution des obligations de signalement et des capacités de détection.
Nous détaillons ces chiffres dans « 556 incidents en 2025 : la cybersécurité n’est plus une option pour les PME ».
La cybersécurité ne concerne plus uniquement votre propre système.
Votre entreprise fait partie de la chaîne informatique de ses clients, fournisseurs et partenaires.
Assuralia souligne que les assureurs tiennent également compte des dépendances vis-à-vis des fournisseurs et clients dans l’évaluation d’un cyberrisque.
Dans certaines relations commerciales, il peut donc devenir nécessaire de démontrer vos pratiques de sécurité, de répondre à un questionnaire fournisseur ou de présenter certaines garanties.
Autrement dit : mieux sécuriser votre entreprise peut protéger vos données, améliorer votre assurabilité et faciliter certaines relations commerciales.
Gespac peut faire le point sur votre environnement informatique : accès, MFA, sauvegardes, postes de travail, serveurs et protection des données.
L’objectif n’est pas de vous vendre une liste d’outils.
C’est de vérifier où se trouvent les écarts entre ce que votre entreprise pense avoir sécurisé et ce qui l’est réellement.
Cela dépend du contrat et des circonstances. Certaines polices imposent des obligations précises en matière de sécurité ou de maintien des protections. Une déclaration incorrecte ou le non-respect d’une obligation contractuelle peut donc avoir des conséquences sur la couverture. Vérifiez toujours les conditions de votre propre police.
Cela varie selon le contrat. Les garanties peuvent notamment concerner la réponse à incident, la restauration, la perte d’exploitation, certaines responsabilités ou certains coûts de gestion de crise.
Oui. Le CCB la considère comme une mesure de protection essentielle, en particulier pour les comptes accessibles depuis l’extérieur. Lors d’une enquête menée en juillet 2025 auprès de 250 entreprises belges, seules 46,4 % déclaraient pourtant avoir mis en place la 2FA.
Il n’existe pas d’obligation générale imposant à toutes les PME belges de souscrire une cyberassurance.
Non. Elle doit également être protégée et, surtout, sa restauration doit être testée. Une sauvegarde impossible à restaurer le jour d’un incident n’atteint pas son objectif.
Non. Assuralia décrit la cyberassurance comme une couverture résiduelle : elle intervient après la mise en place de mesures destinées à limiter le risque.

La plupart des PME calculent leur budget informatique en additionnant le matériel, les licences et le contrat de maintenance. Et elles oublient systématiquement les postes

Une cyberassurance ne remplace pas la sécurité informatique. Voici les mesures à vérifier pour que votre contrat corresponde à votre niveau de protection réel.

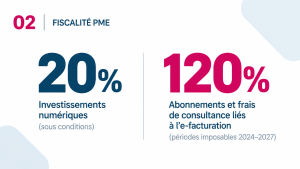
Deux dispositifs fiscaux coexistent pour certaines dépenses liées à l’e-facturation. Ils ne concernent ni les mêmes coûts ni les mêmes conditions.

Depuis le 1er janvier 2026, la facture électronique est obligatoire entre entreprises belges. La plupart des dirigeants traitent le sujet comme une case à cocher
Une fois par mois, les nouveaux articles Gespac directement dans votre boîte mail.